
MUSE RADAR / 安全能力开放与政策
Anthropic 把网络安全能力分成三档开放:先验证身份,再减少拦截
Anthropic 10 月 6 日扩大 Cyber Verification Program,把防御、授权红队和关键系统测试分成三档。它不是给所有账号关闭安全限制:申请人要证明任务和授权,管理员还要分配工作区,项目默认需要保留数据用于滥用监测。
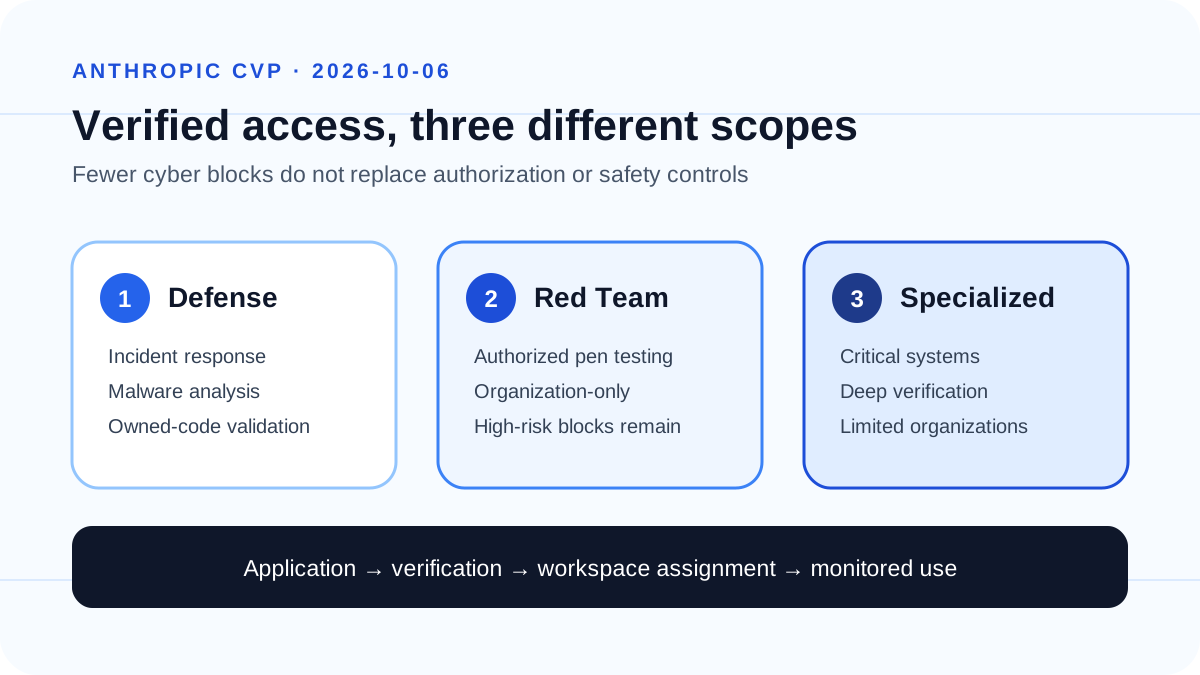
这次开放的是经过验证的安全工作,不是通用解除限制
Anthropic 在 10 月 6 日把原来的 Cyber Verification Program 与 Project Glasswing 合并成三档访问。Defense Access 面向事件响应、恶意软件分析和漏洞验证等防御工作;Red Team Access 增加获得授权的渗透测试;Specialized Access 只给少量需要测试电网、飞行、通信或金融等关键系统的已验证机构。
三档都要经过申请和验证。个人研究者可以申请防御档,但红队和专项档目前只面向机构。即使获批,使用政策仍然生效,勒索软件、物理破坏或大规模中断等高风险动作不会因为加入计划就自动放行。
先把任务、授权范围和停止条件写清楚
官方说这些档位可使用其当前最强模型,包括 Claude Opus 5.5、Sonnet 5.5 与 Mythos 5.1,并会覆盖后续模型;区别主要是网络安全分类器在不同任务上的拦截强度。对普通代码审查、已知问题修补和自有源码漏洞检查,一般公开模型仍可继续使用。
真正需要申请时,先准备三份材料:你维护或获准测试的系统范围、允许执行的动作,以及发现越界或高风险结果时怎样停止。不要用公开目标或客户生产系统做第一次验收,也不要把“模型更少拦截”理解成获得了目标系统的授权。
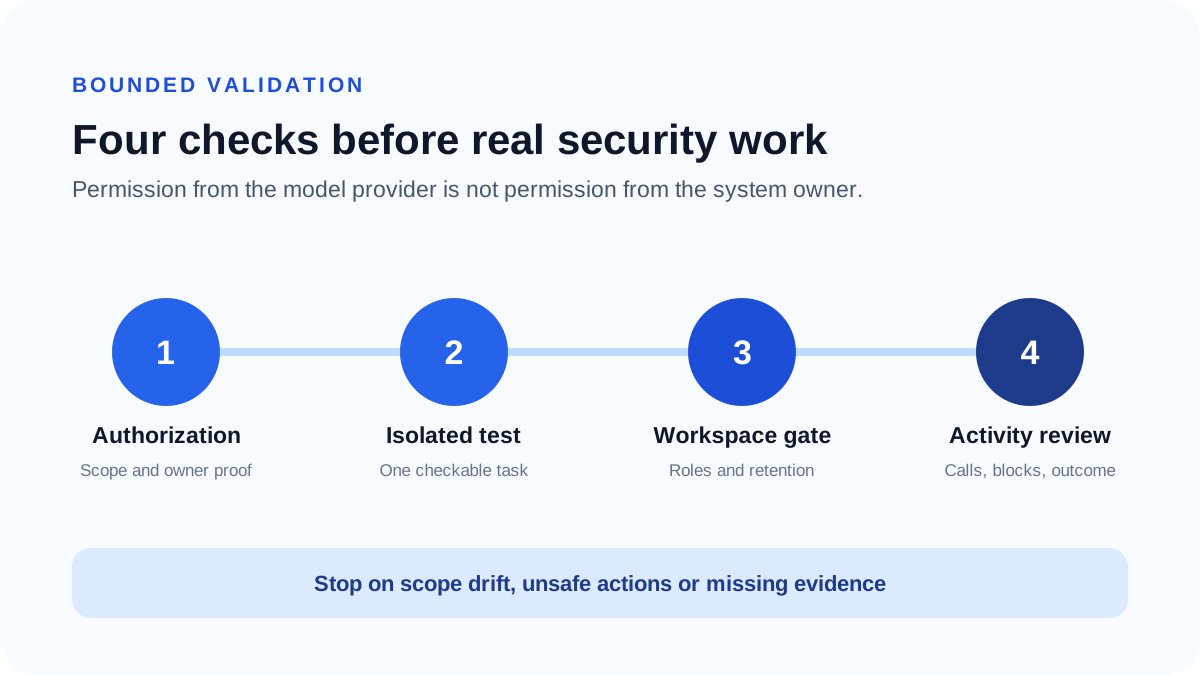
管理员和数据保留是这次变化里最容易漏掉的两层
获批不等于团队每个人立刻能用。Claude Console 与 Enterprise 管理员需要按官方步骤把计划分配到指定工作区或角色;Team、Max 和 Pro 的组织级处理方式不同。公告列出的可用平台包括 Claude Platform、Google Cloud Vertex AI 和 Microsoft Foundry,Amazon Bedrock 只向符合 Enterprise Frontier Safeguards 条件的客户开放。
Anthropic 要求计划内任务保留数据,以监测网络滥用。未来 Enterprise Frontier Safeguards 上线后,符合条件的机构可把数据放在自己控制的云环境;现阶段只有满足官方例外条件的 Fable 或 Mythos 客户可在支持的模型上使用零数据保留。提交真实漏洞或客户数据前,先由管理员核对合同、保留规则和工作区范围。
现在可以怎样用
普通团队先用公开模型做只读代码审查、补丁建议和自有仓库扫描;只有确实被分类器挡住、又能证明合法授权的任务,再申请对应档位。获批后的第一轮只在隔离副本上跑一项可复核任务,保存输入范围、工具调用、拦截记录和人工结论。
本站的提示注入教程可用于检查不可信输入,活动记录教程用于复盘调用,MCP 教程用于收紧工具权限,隐私与权限教程用于核对数据边界。它们不能替代 CVP 申请或渗透测试授权,但能把首次验收做得更可追溯。
核验来源
事件日期与本站发布时间分别标注。社区反馈表示作者个人经历;后续发现变化会更新同一页面。